信息系统运行维护管理制度
第一章 总则
第一条 为规范信息系统运行维护服务管理,保障信息系统安全、稳定、高效运行,提高运维服务质量,特制定本制度。
第二条 本制度适用于信息系统的日常运行维护、故障处理、变更管理、安全管理和服务评价等运维服务活动。
第三条 信息系统运行维护服务遵循“预防为主、规范管理、快速响应、持续改进”的原则。
第二章 组织与职责
第四条 设立信息系统运行维护服务管理部门,负责统筹运维服务工作,明确运维服务岗位及职责分工。运维人员应具备相应的专业能力和资质。
第五条 运维服务管理部门主要职责包括:制定运维服务管理制度和流程;组织日常运行监控与维护;受理并处理运维服务请求;实施变更与发布管理;开展安全管理和应急响应;进行服务评价与持续改进。
第六条 各业务部门应配合运维服务管理部门开展工作,及时反馈系统运行问题和需求,共同保障信息系统稳定运行。
第三章 日常运行维护管理
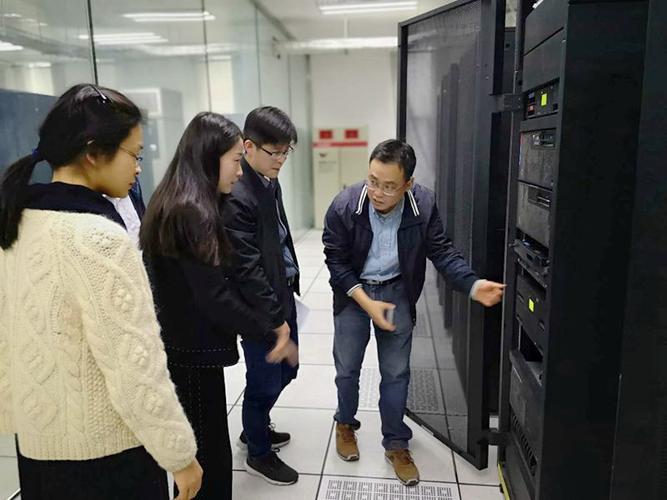
第七条 建立信息系统日常巡检制度,明确巡检内容、巡检频率和责任人。巡检内容包括服务器、网络设备、存储设备、数据库、中间件及应用系统的运行状态,发现异常应及时记录并处理。
第八条 建立运行监控机制,对信息系统的关键性能指标进行实时监控,设置告警阈值,确保异常情况能够被及时发现和处置。监控记录应定期归档。
第九条 做好数据备份与恢复管理,制定备份策略,定期执行数据备份,并定期开展恢复演练,确保备份数据的完整性和可用性。
第十条 运维人员应如实填写运维日志,记录日常运维操作、系统运行状态、异常情况及处理结果,运维日志应妥善保存备查。
第四章 故障处理管理
第十一条 建立故障分级分类标准,根据故障对业务的影响程度和紧急程度划分故障等级,并明确不同等级故障的响应时限和处理要求。
第十二条 建立故障受理与处理流程,故障发现后应及时报告、记录并启动处理流程。对于重大故障,应立即启动应急预案,组织技术力量进行处置,并及时向上级报告。
第十三条 故障处理完毕后,应进行故障原因分析,形成故障处理报告,经验教训,制定预防措施,防止同类故障再次发生。
第五章 变更与发布管理
第十四条 信息系统变更应遵循申请、审批、实施、验证的流程。变更申请应明确变更内容、变更原因、风险分析和回退方案。未经审批不得实施变更。
第十五条 变更实施前应进行充分测试和评估,制定详细的实施方案和回退计划。变更实施过程中应做好记录,变更完成后应及时验证系统运行状态,确认无误后方可关闭变更。
第十六条 重大变更应经过变更评审,必要时安排在业务低峰期实施,并提前通知相关部门。
第六章 安全管理
第十七条 运维服务应严格遵守信息安全管理制度,落实访问控制、身份认证、权限管理等安全措施,运维操作应遵循最小权限原则。
第十八条 运维人员应签署保密协议,妥善保管账号密码等敏感信息,不得泄露系统数据和业务信息。定期开展安全检查和漏洞排查,及时修复安全缺陷。
第十九条 制定信息安全事件应急预案,定期组织应急演练,提高安全事件处置能力。发生安全事件时,应立即启动应急响应,采取有效措施控制影响,并按规定报告。
第七章 服务评价与持续改进
第二十条 建立运维服务评价机制,定期对运维服务质量进行评价,评价内容包括服务响应及时性、故障处理效率、变更成功率、用户满意度等指标。
第二十一条 根据服务评价结果,分析运维服务中存在的问题和不足,制定改进措施,持续优化运维服务流程,提升运维服务水平。
第二十二条 定期开展运维人员培训,提升专业技能和服务意识,确保运维人员能够胜任岗位要求。
第八章 附则
第二十三条 本制度由信息系统运行维护服务管理部门负责解释。
第二十四条 本制度自发布之日起施行。
如若转载,请注明出处:http://www.moboilip.com/product/38.html
更新时间:2026-10-24 02:34:02